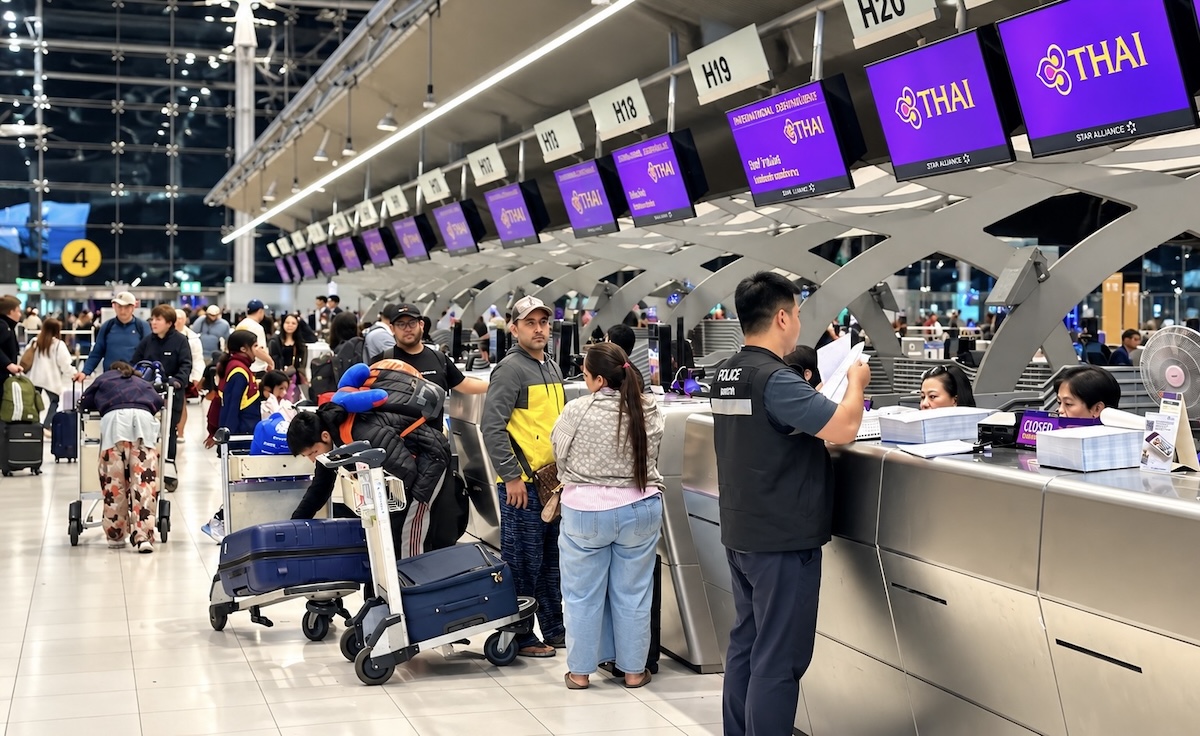
Une faille chez Amadeus, le prestataire de réservation de Thai Airways, expose les données de plus de 60 000 passagers. La compagnie appelle ses clients à la vigilance.
Thai Airways International (THAI) a annoncé lundi 9 novembre qu’Amadeus, le prestataire de son système de réservation, l’avait informée d’un accès non autorisé à des données de réservation. Des pirates ont pu consulter ces données, stockées chez Amadeus, entre le 10 août 2023 et le 23 septembre 2026.
Selon les premiers résultats de l’enquête, les intrus ont pu accéder à environ 60 529 dossiers de passagers : noms, références de réservation, dates de voyage, itinéraires et classes de voyage. Pour 376 de ces dossiers, ils ont pu obtenir d’autres informations : adresse e-mail, téléphone, numéro de passeport, nationalité, numéro de membre du programme de fidélité, numéros de vol, de billet et de siège.
La compagnie assure que la fuite ne concerne pas les cartes bancaires et que, à ce jour, rien n’indique une diffusion des données. L’incident n’affecte ni ses systèmes ni ses vols. De son côté, Amadeus a révoqué les identifiants utilisés, réinitialisé les mots de passe concernés et renforcé sa surveillance.
Thai Airways a prévenu les autorités et contactera chaque passager concerné une fois les vérifications terminées. La même faille touche d’autres clients d’Amadeus : Cathay Pacific, Singapore Airlines, Japan Airlines, Korean Air, Asiana Airlines et Finnair.
Ce qu’il faut faire
Si vous avez voyagé avec Thai Airways ou réservé un vol entre le 10 août 2023 et le 23 septembre 2026, méfiez-vous des e-mails, SMS et appels qui prétendent venir de la compagnie, en particulier les faux avis de changement d’horaire. Ne cliquez pas sur les liens reçus et ne communiquez jamais vos coordonnées bancaires. En cas de doute, contactez Thai Airways par ses canaux officiels.
Vous avez aimé cet article ?
Recevez gratuitement nos lettres d’information :
À lire aussi
 THAÏLANDE – COMMERCE : MBK Center épinglé par Washington pour contrefaçon
 THAÏLANDE – TOURISME : Le secteur touristique en léger retrait à la mi-novembre
 Tourisme : les Français vont-ils répondre à l’appel des Thaïlandais ?
 THAÏLANDE – INONDATIONS : Hat Yai, toujours en difficulté deux mois après la catastrophe